NATWORK • Protection 5G/6G
Slide 1

Sécuriser les réseaux 5G/6G avec NATWORK

Projet européen pour protéger les infrastructures critiques face aux cyberattaques modernes.
Slide 2

Le projet européen NATWORK

Objectif global

  • Renforcer la résilience des infrastructures 5G/6G.
  • Détecter les menaces rapidement, puis réagir.
  • Combiner réseau, IA et automatisation.

Pourquoi c'est important

  • La 5G/6G supporte des services critiques.
  • Une panne impacte industrie, mobilité, santé, IoT.
  • Les attaques sont plus fréquentes et plus hybrides.
Slide 3

Notre mission dans NATWORK

Nous développons deux briques complémentaires de protection:
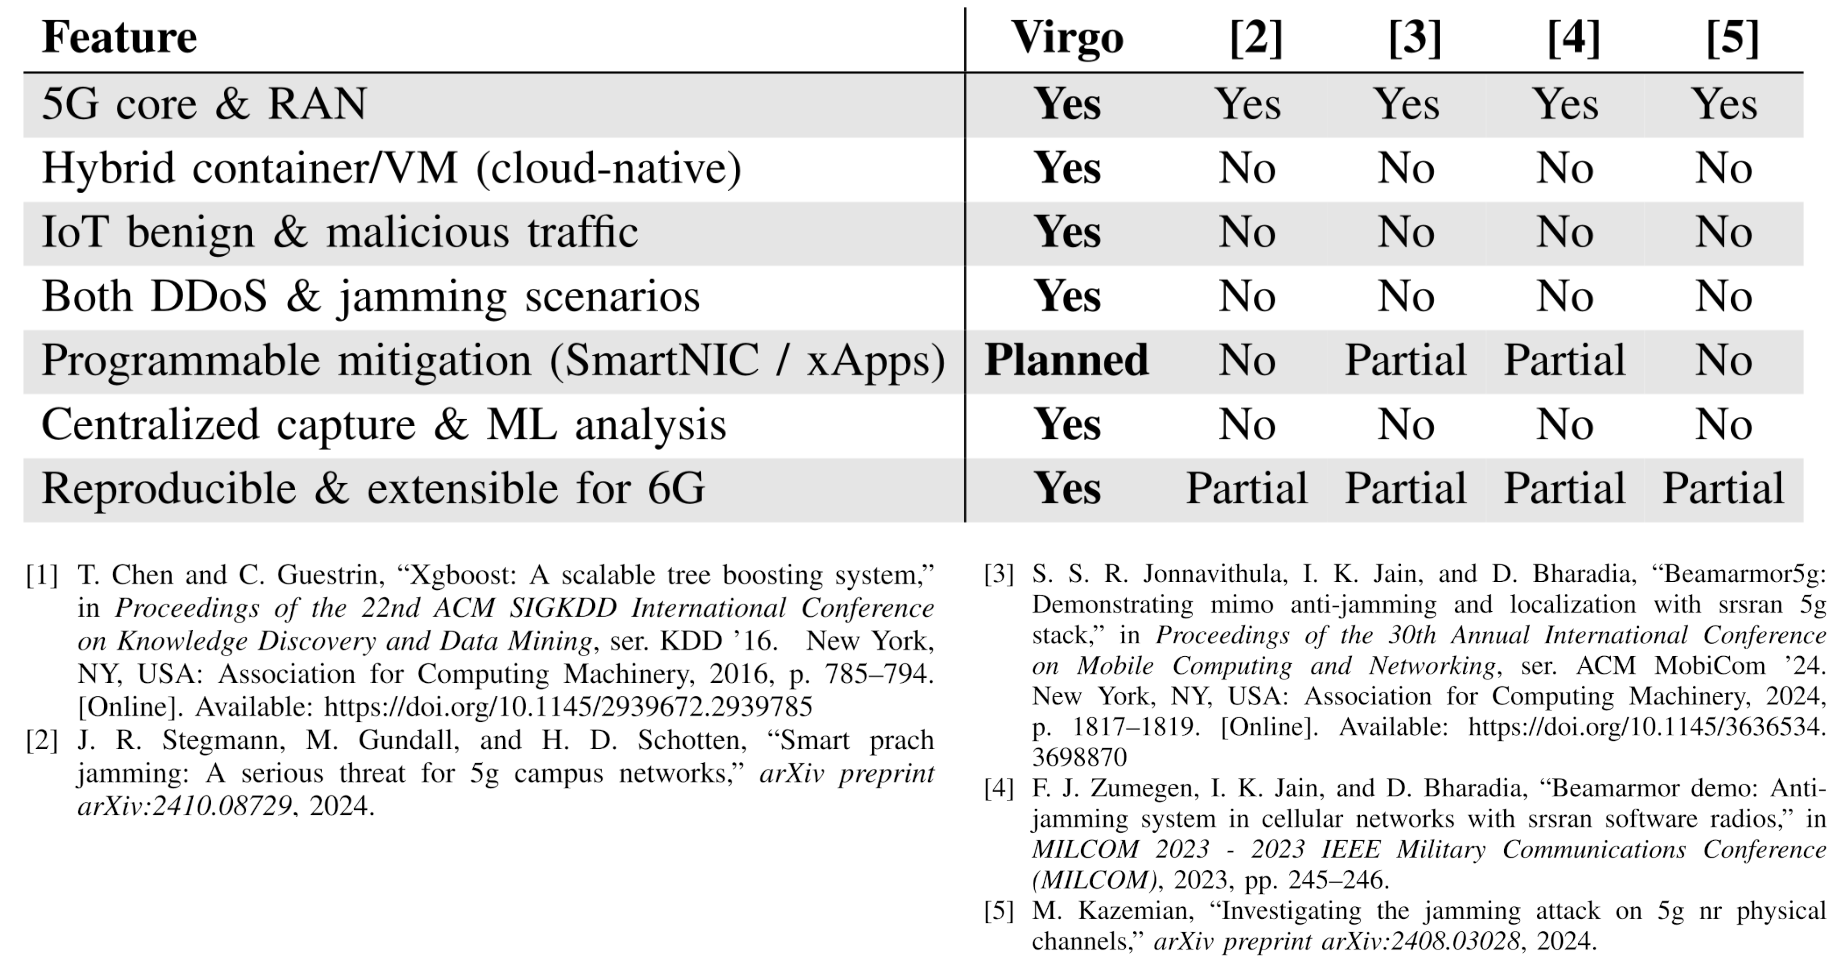
Anti-DDoS matériel sur FPGA + ML
Anti-Jamming logiciel + ML
Trafic 5G/6G à protéger Détection DDoS FPGA + ML Détection Jamming Logiciel + ML Alerte + Action sur le réseau
Slide 4

Quelques bancs de test de jamming existants

Quelques bancs de test de jamming existants
Slide 5

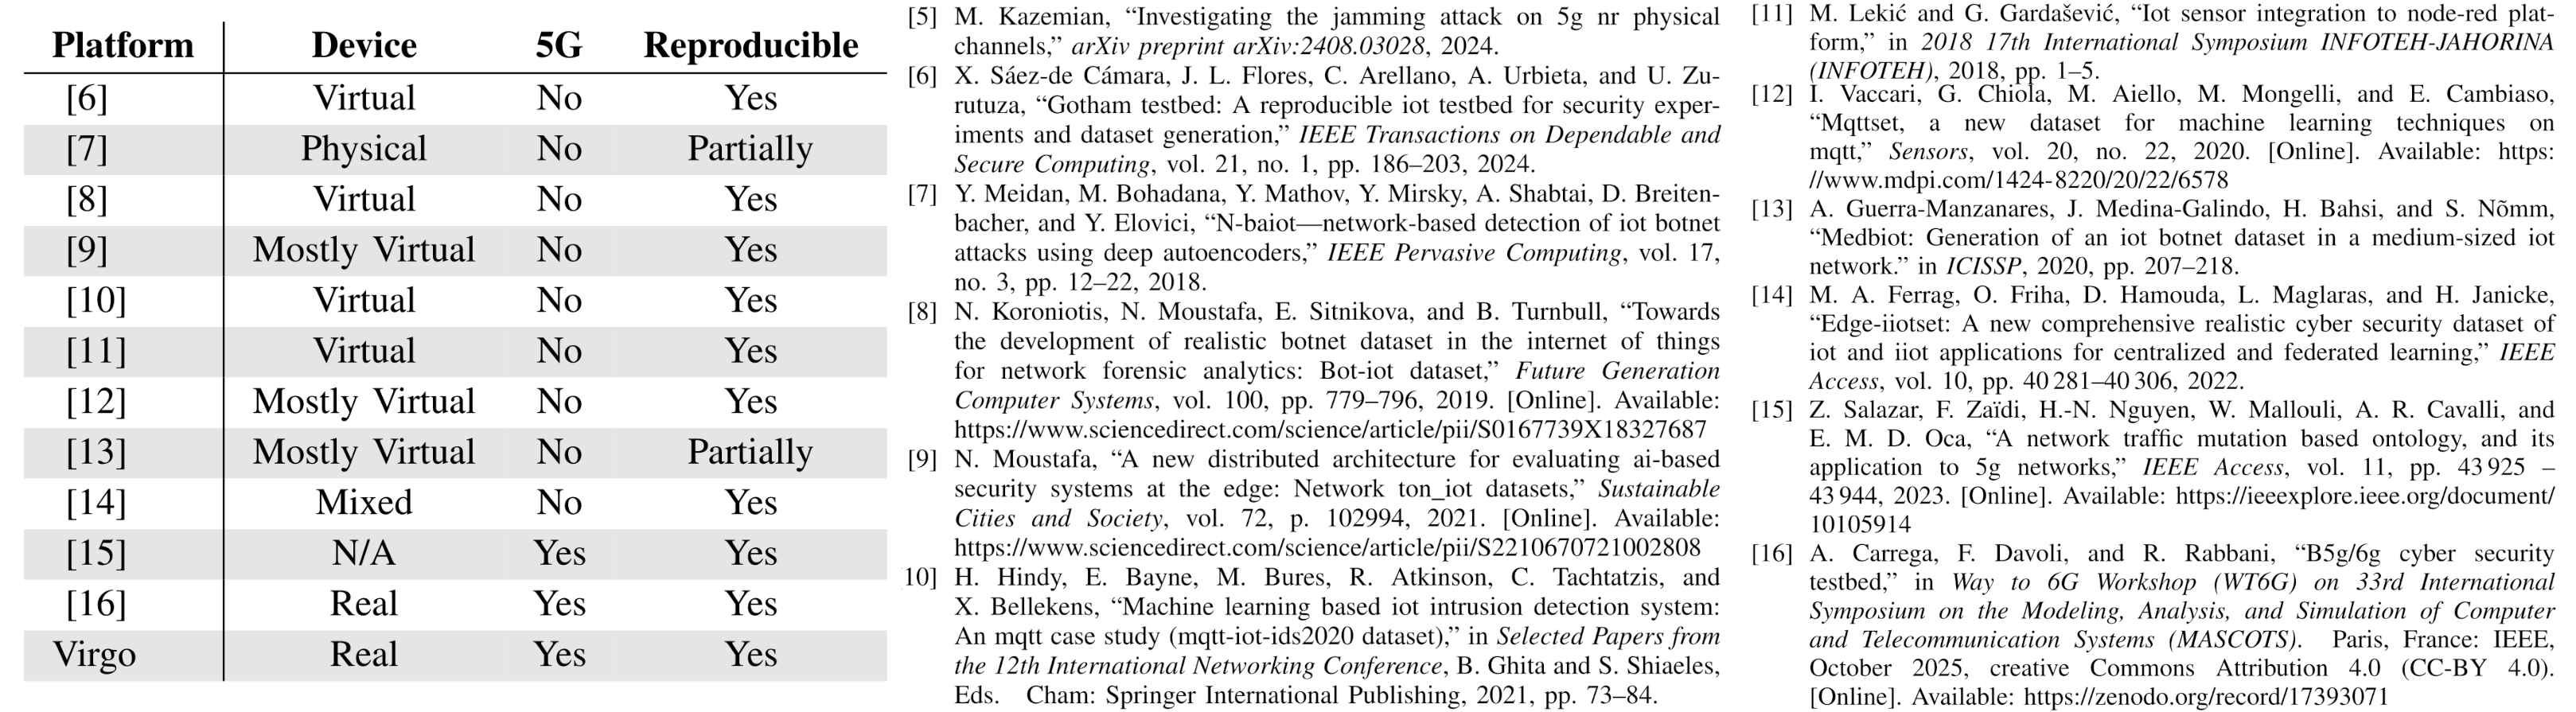
Quelques bancs de test DDoS existants

Quelques bancs de test DDoS existants
Slide 6

Architecture Intégrée

Architecture Intégrée
Slide 7

Évolution SINR sous jamming

Courbe SINR montrant l'impact du jamming sur la qualité radio et les transitions entre état normal et dégradé.
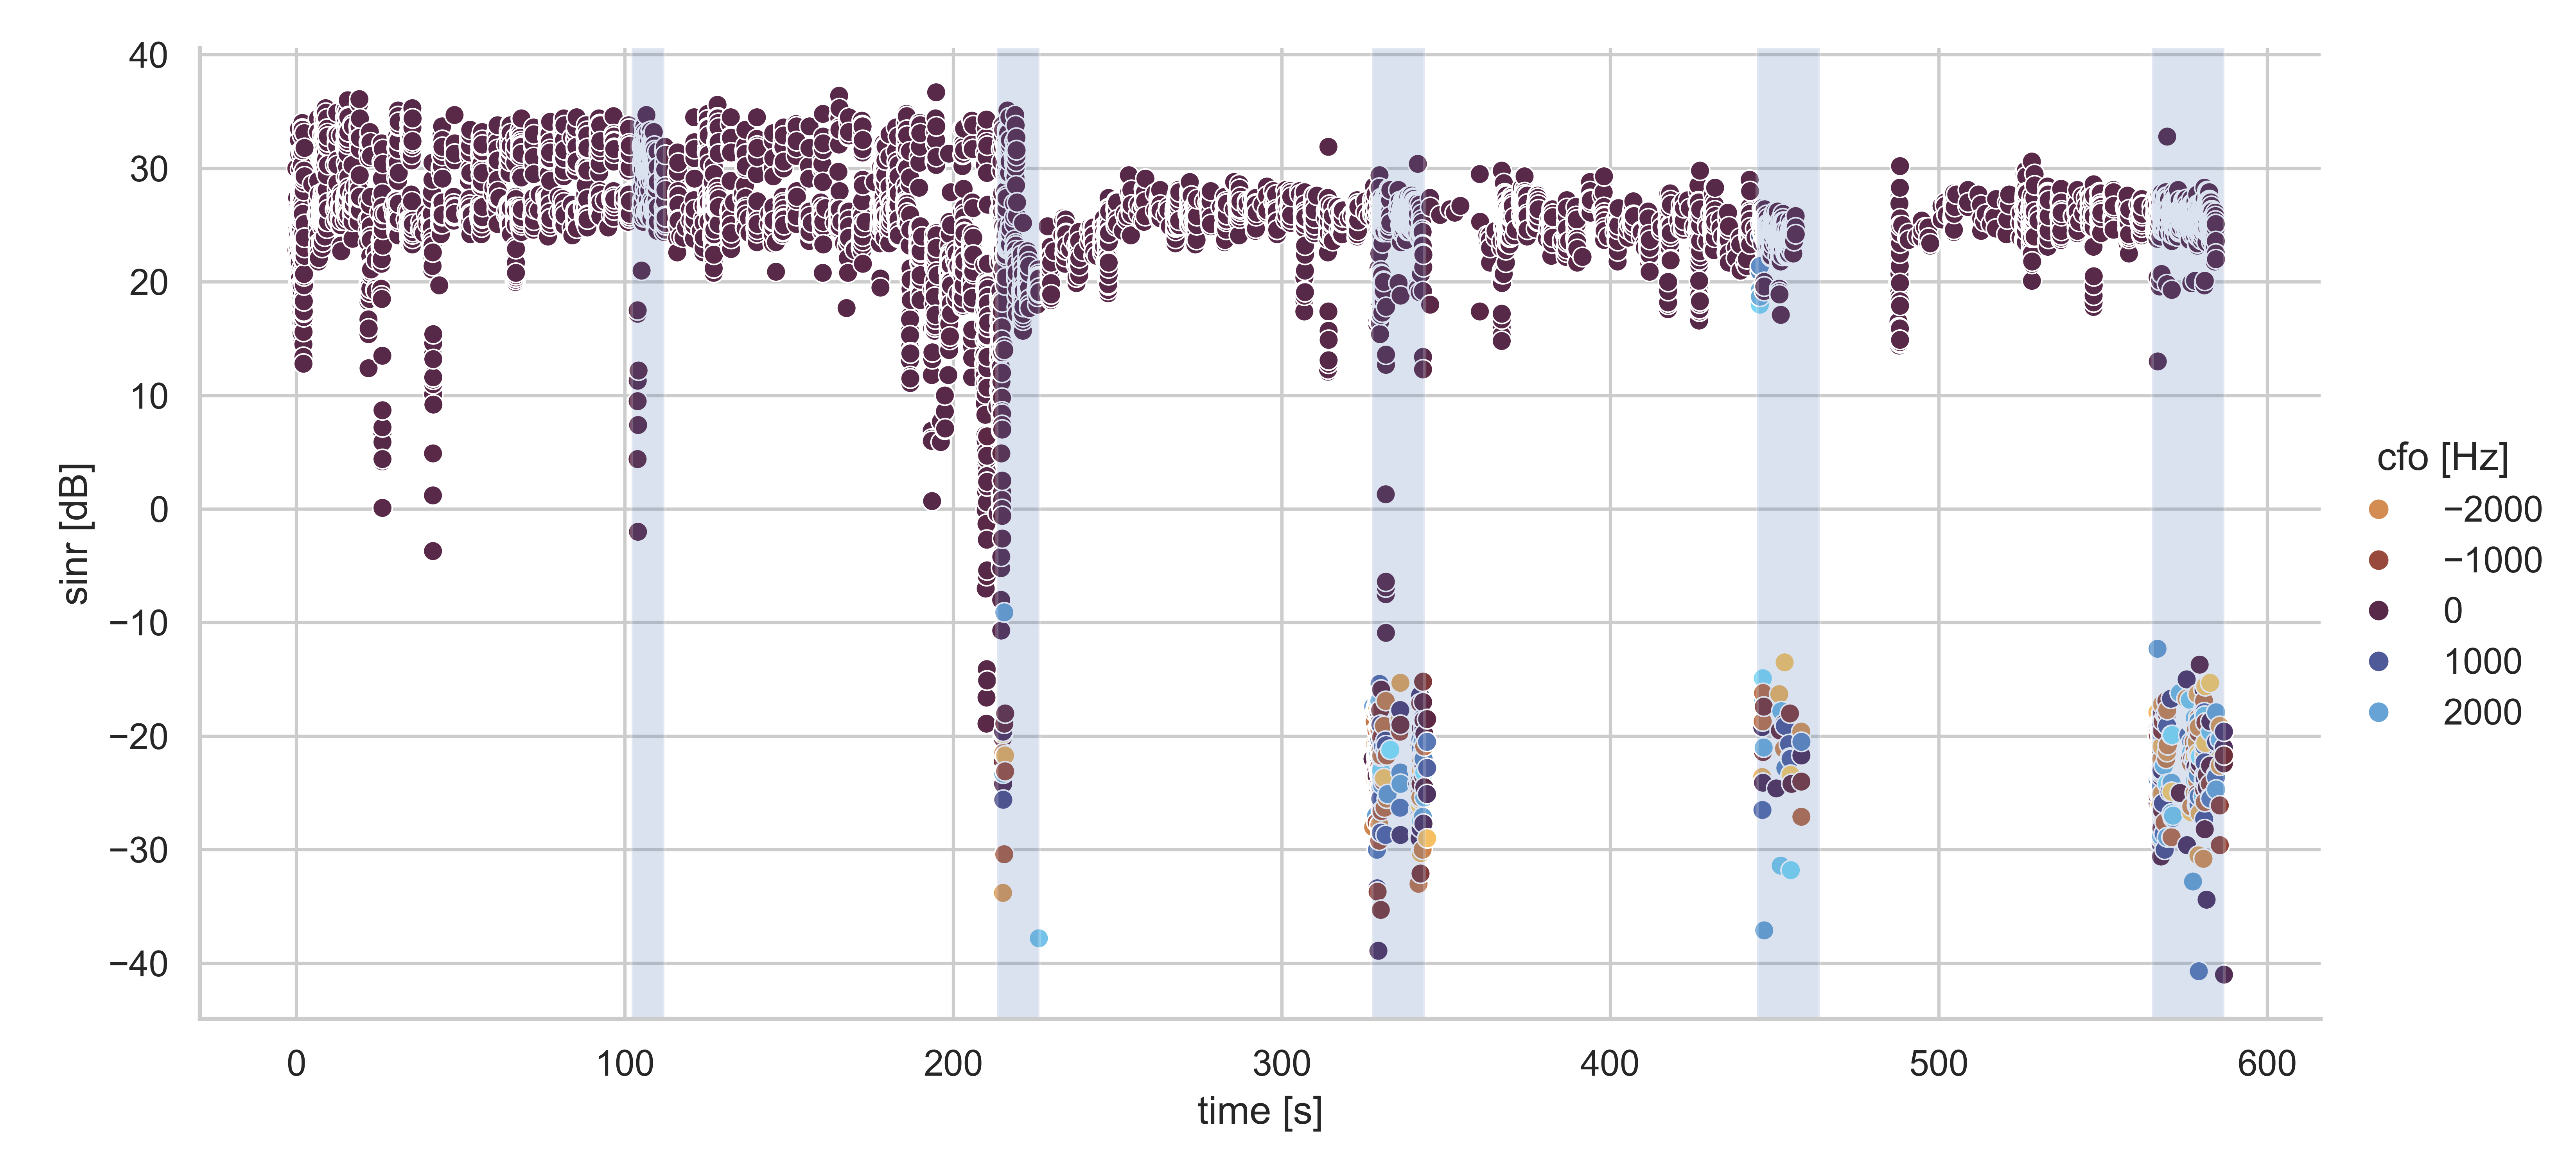
Courbe SINR illustrant un scénario de jamming
Slide 8

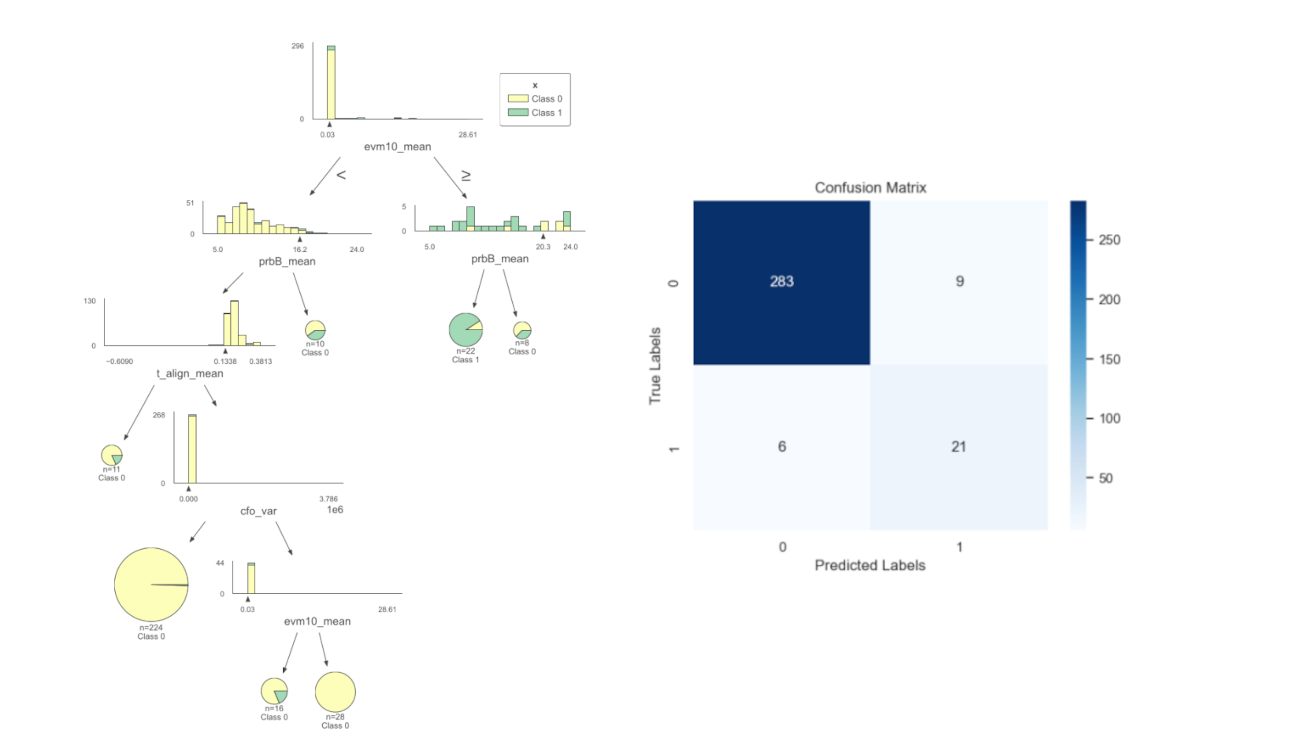
Détection des interférences avec XGBoost

Détection des interférences avec XGBoost
Slide 9

Heatmap d'inférence DDoS

Heatmap résultant d'une inférence sur des données contenant du trafic légitime et des attaques DDoS.
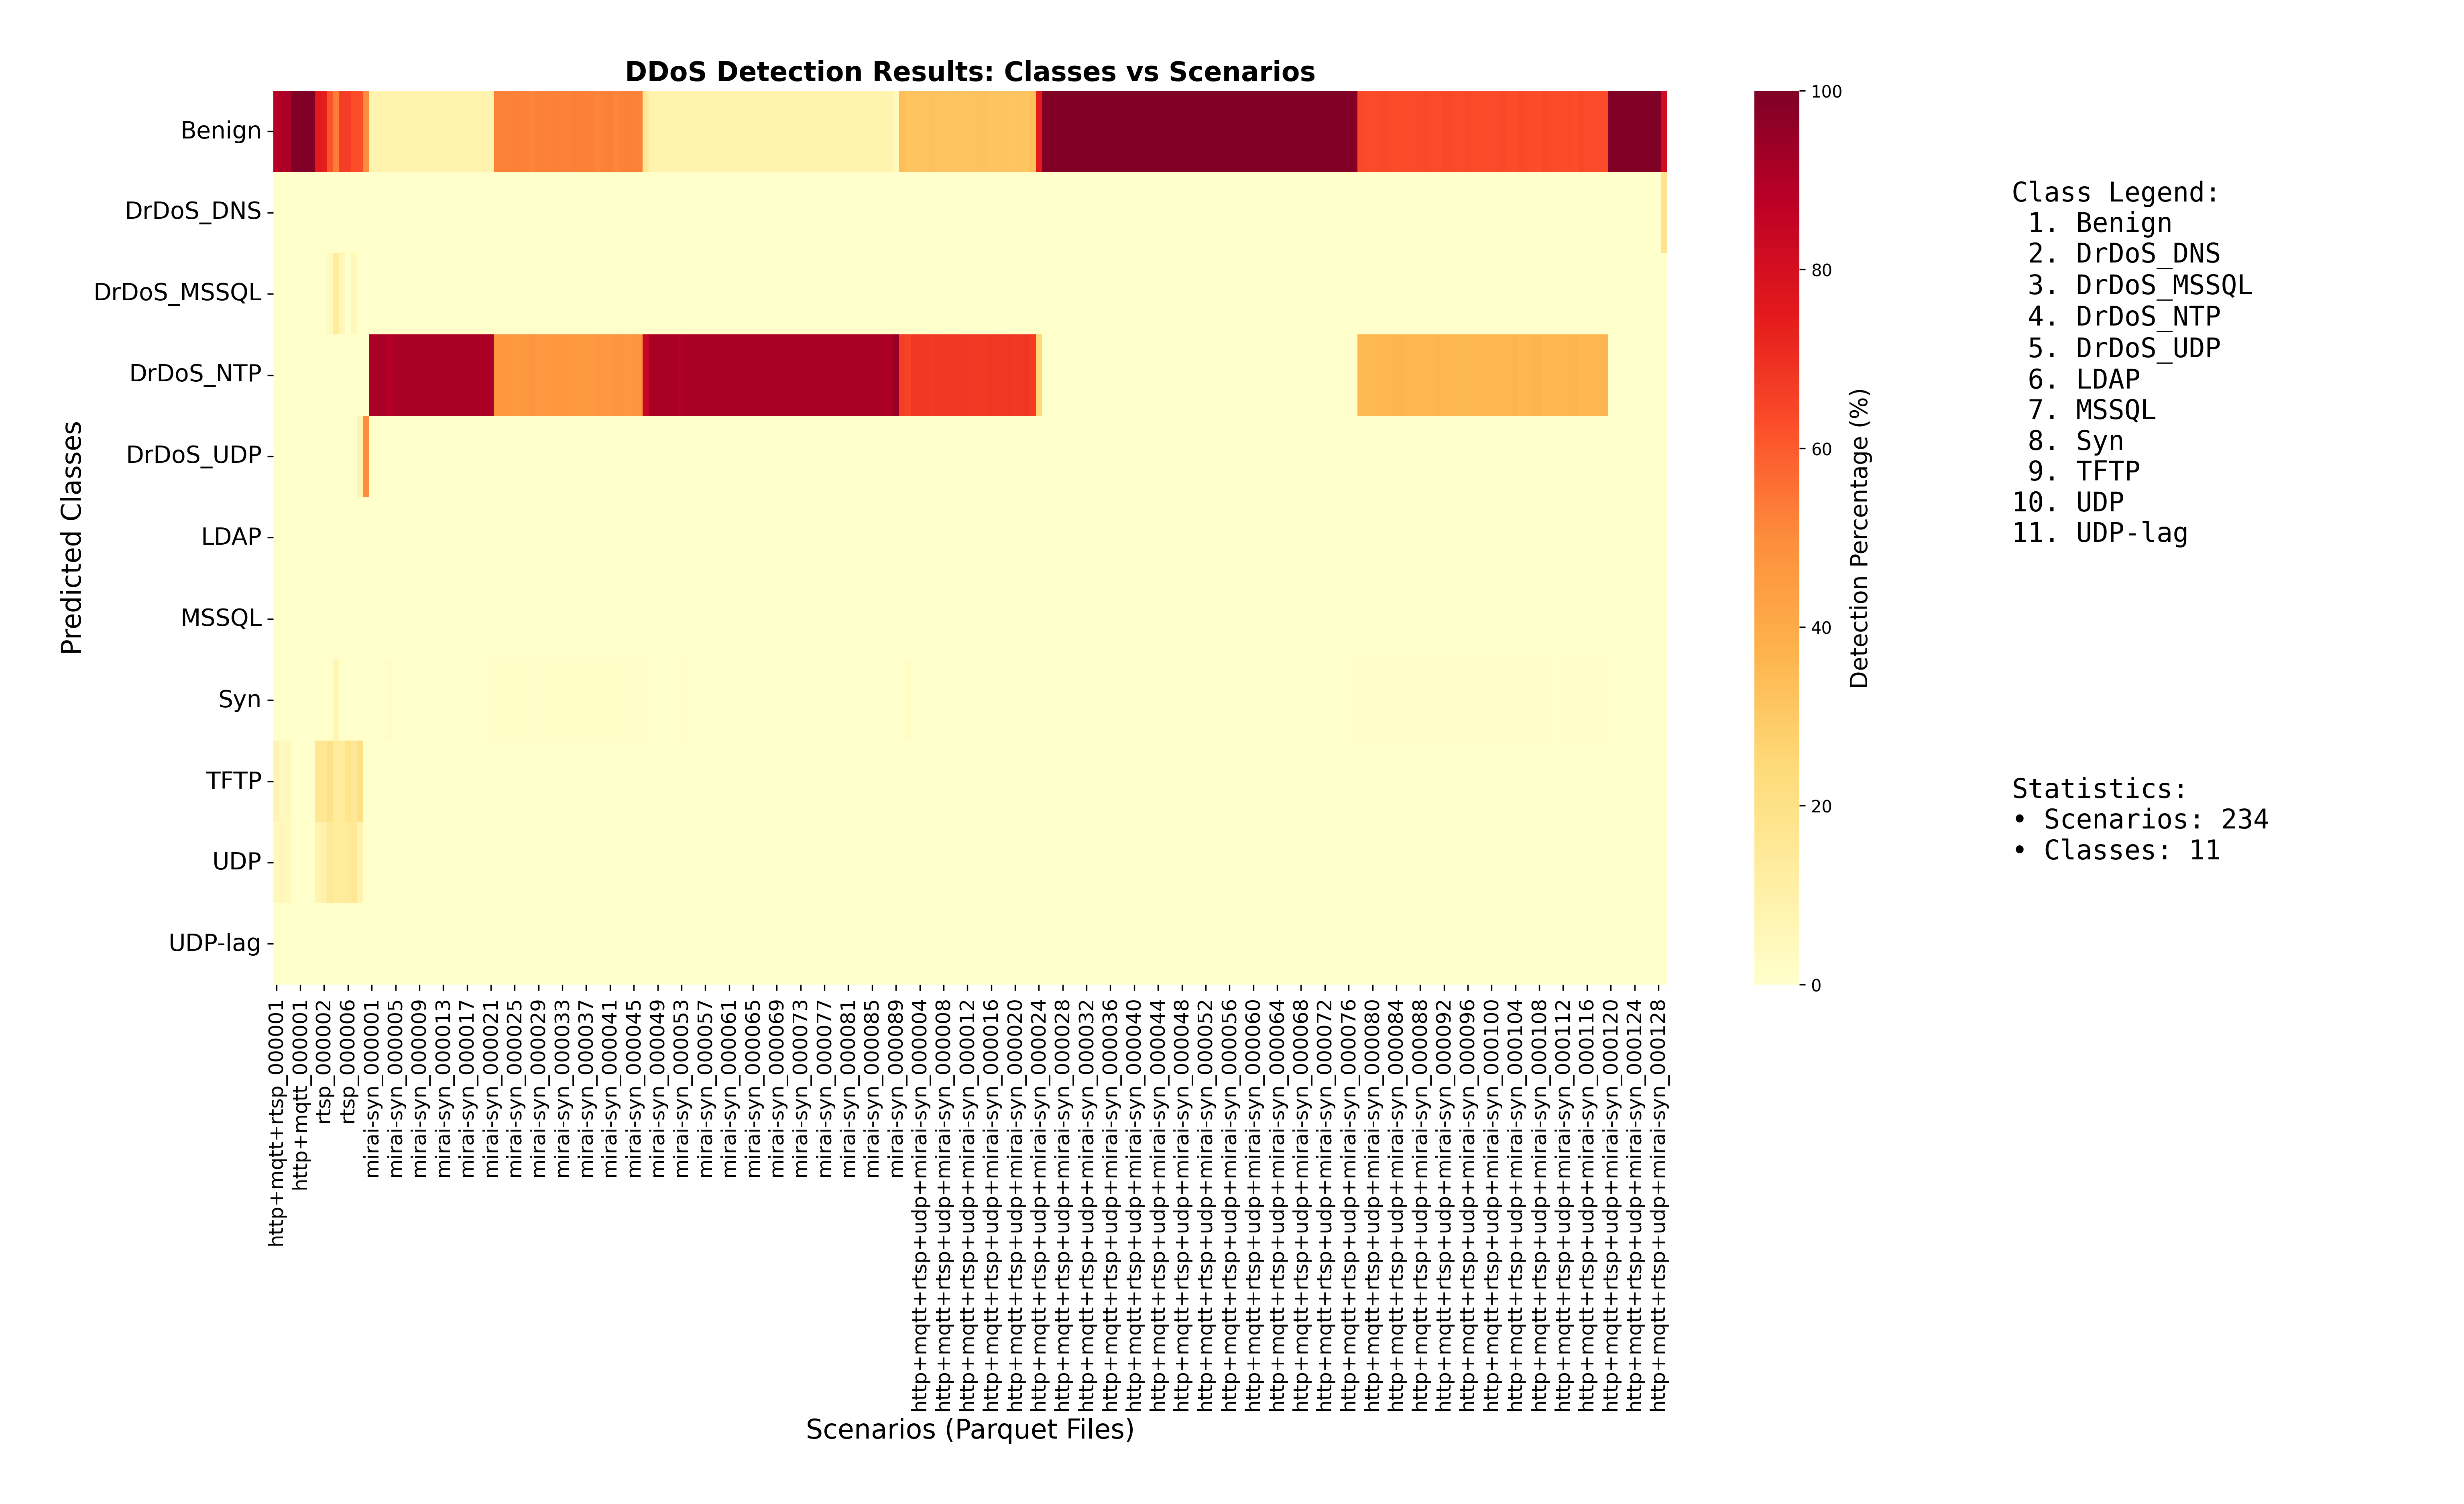
Heatmap d'inférence DDoS sur trafic légitime et attaques
Slide 10

Statistiques sur la détection des attaques DDoS

Le modèle atteint une précision globale de 94,2 % ; les classes d'attaques à fort volume et les classes bénignes telles que NTP, SYN, TFTP et le trafic bénin obtiennent une détection quasi parfaite avec un F1 d'environ 0,99 à 1,00.

Les performances chutent fortement pour les classes d'attaques minoritaires, notamment DrDoS_MSSQL (F1 = 0,18), DrDoS_LDAP (F1 = 0,31) et certains flux WebDDoS ; sur 234 scénarios Mirai répartis sur 11 classes prédites, les attaques sont souvent détectées comme malveillantes mais mal étiquetées, tandis que le streaming RTSP bénin est parfois classé comme trafic d'attaque.

Slide 11

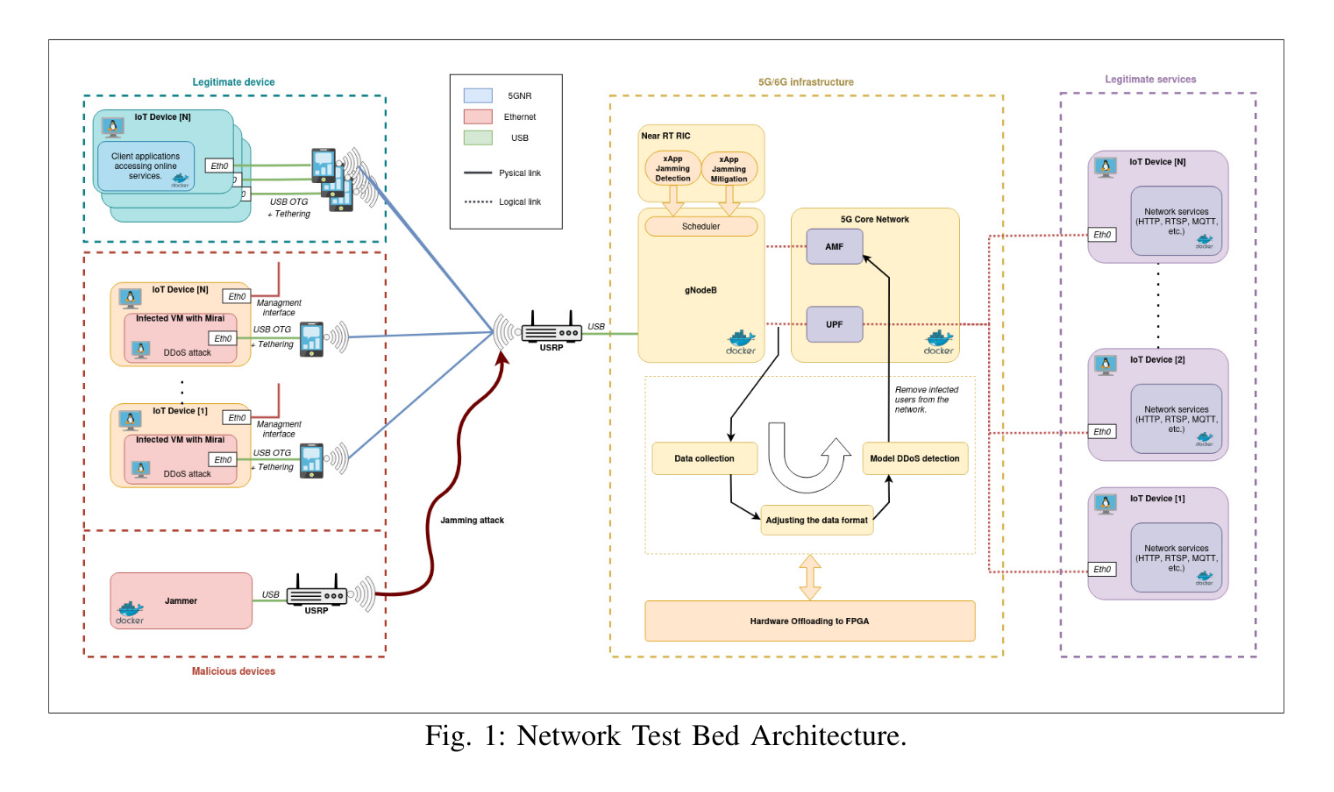
Le banc de test: notre laboratoire réel

Le testbed génère des scénarios réalistes (normal + attaque) et permet des mesures reproductibles.

1. ÉmissionIoT légitime + bots malveillants
2. Réseau + CaptureChaîne 5G complète (RAN + cœur) et collecte des traces trafic/radio
3. AnalysePréparation des données pour ML
Appareils légitimes IoT Device [N] trafic normal IoT Device [1] trafic normal Appareils malveillants IoT infecté + VM génération DDoS Jammer Infrastructure 5G/6G Near RT RIC xApp 1 xApp 2 Scheduler gNodeB srsRAN 5G Core AMF UPF Services légitimes IoT Service [N] HTTP / MQTT / RTSP IoT Service [2] HTTP / MQTT / RTSP IoT Service [1] HTTP / MQTT / RTSP USRP jamming
Slide 12

Étape 1: créer des jeux de données utiles

Données réseau (DDoS)

  • Capturer les paquets et flux.
  • Extraire des caractéristiques (débit, paquets/s, ratios).
  • Étiqueter: normal vs attaque.

Données radio (Jamming)

  • Suivre des métriques comme le SINR.
  • Identifier les périodes de perturbation.
  • Associer chaque période à une classe.
Slide 13

Étape 2: évaluer les modèles ML

Objectif: mesurer ce qui fonctionne vraiment avant le déploiement.

Données Entraînement ML Test Score qualité Choix final
Slide 14

Implémentation anti-DDoS (FPGA + ML)

Principe simple

  • Observer le trafic près du cœur 5G.
  • Calculer des features en continu.
  • Détecter une attaque en quasi temps réel.
  • Envoyer une alerte exploitable.
Infrastructure 5G/6G Near RT RIC xApp 1 xApp 2 Scheduler gNodeB srsRAN 5G Core AMF UPF Data collection Model DDoS detection Adjusting the data format Hardware offloading to FPGA
Slide 15

Implémentation conjointe: anti-DDoS + anti-jamming

Principe simple

  • La sonde FPGA traite le trafic pour l'anti-DDoS.
  • Le logiciel analyse la radio pour l'anti-jamming.
  • Les deux alertes convergent vers une action réseau.
Infrastructure 5G/6G Near RT RIC Jamming Detection Jamming Mitigation Scheduler gNodeB srsRAN 5G Core AMF UPF Data collection Model DDoS detection Adjusting the data format Hardware offloading to FPGA
Slide 16

Valeur ajoutée du projet

  • Banc de test opérationnel et reproductible.
  • Pipeline de données et d'évaluation ML en place.
  • Prototypes anti-DDoS matériel et anti-jamming logiciel en cours de développement.
  • Base solide pour la protection active des réseaux 5G/6G.
Slide 17

Conclusion

  • Détecter vite
  • Comprendre
  • Agir

Notre approche combine un banc de test réaliste, de l'IA appliquée et deux voies complémentaires: FPGA pour l'anti-DDoS, logiciel pour l'anti-jamming.